


Politica sulla sicurezza
1. Missione dell’organizzazione
La missione di Valpatek è offrire servizi professionali specializzati in tecnologia e trasformazione digitale, affiancando i propri clienti nella definizione, implementazione e sviluppo di soluzioni che ottimizzino i loro processi aziendali e migliorino l’esperienza utente.
Mettiamo a disposizione la nostra competenza, la nostra vicinanza e il nostro impegno per garantire progetti di qualità, in linea con le reali esigenze di ogni organizzazione.
Per raggiungere i propri obiettivi, VALPATEK si impegna a garantire la sicurezza delle informazioni, assicurandone una gestione adeguata, al fine di offrire a tutti i propri stakeholder le massime garanzie in materia di sicurezza delle informazioni utilizzate.
Questi sistemi devono essere gestiti con diligenza, adottando le misure adeguate per proteggerli da danni accidentali o intenzionali che potrebbero compromettere la disponibilità, l’integrità o la riservatezza delle informazioni trattate o dei servizi forniti.
L’obiettivo della sicurezza informatica è garantire la qualità delle informazioni e la continuità dei servizi, agendo in modo preventivo, monitorando l’attività quotidiana e reagendo prontamente agli incidenti.
I sistemi ICT devono essere protetti dalle minacce in rapida evoluzione che potrebbero compromettere la riservatezza, l’integrità, la disponibilità, l’uso previsto e il valore delle informazioni e dei servizi. Per difendersi da queste minacce, serve una strategia che si adatti ai cambiamenti delle condizioni esterne per garantire la continuità dei servizi. Questo significa che i dipartimenti devono applicare le misure minime di sicurezza previste dallo Schema Nazionale di Sicurezza, oltre a monitorare costantemente i livelli di erogazione dei servizi, seguire e analizzare le vulnerabilità segnalate e preparare una risposta efficace agli incidenti per garantire la continuità dei servizi forniti.
I vari dipartimenti devono assicurarsi che la sicurezza informatica sia parte integrante di ogni fase del ciclo di vita del sistema, dalla sua ideazione fino al suo ritiro dal servizio, passando per le decisioni relative allo sviluppo o all’acquisto e le attività operative. I requisiti di sicurezza e le esigenze di finanziamento devono essere individuati e inclusi nella pianificazione, nei bandi di gara e nei capitolati d’appalto per i progetti ICT.
I dipartimenti devono essere pronti a prevenire, individuare, reagire e riprendersi dagli incidenti, in conformità con l’articolo 8 dell’ENS (Articolo 8. Prevenzione, individuazione, risposta e ripristino).
2. Ambito di applicazione
Questa politica si applica a tutti i sistemi ICT dell’ente e a tutti i membri dell’organizzazione coinvolti in servizi e progetti destinati al settore pubblico che richiedono l’applicazione delle ENS, senza eccezioni.
3. Obiettivi
Alla luce di quanto sopra esposto, la Direzione stabilisce i seguenti obiettivi in materia di sicurezza delle informazioni:
➔ Fornire un quadro di riferimento per rafforzare la capacità di resistenza o resilienza, in modo da poter dare una risposta efficace.
➔ Garantire il ripristino rapido ed efficiente dei servizi in caso di qualsiasi calamità naturale o emergenza che possa verificarsi e che metta a rischio la continuità delle operazioni.
➔ Prevenire gli incidenti relativi alla sicurezza delle informazioni, nella misura in cui ciò sia tecnicamente ed economicamente fattibile, e mitigare i rischi per la sicurezza delle informazioni derivanti dalle nostre attività.
➔ Garantire la riservatezza, l’integrità, la disponibilità, l’autenticità e la tracciabilità delle informazioni.
4. Sviluppo
Per raggiungere questi obiettivi è necessario:
➔ Migliorare continuamente il nostro sistema di sicurezza delle informazioni.
➔ Individuare le potenziali minacce, nonché l’impatto che tali minacce, qualora si concretizzassero, potrebbero avere sulle operazioni aziendali.
➔ Tutelare gli interessi dei suoi principali stakeholder (clienti, azionisti, dipendenti e fornitori), la reputazione, il marchio e le attività volte alla creazione di valore.
➔ Collaborare con i nostri fornitori e subappaltatori per migliorare l’erogazione dei servizi IT, la continuità dei servizi e la sicurezza delle informazioni, con l’obiettivo di aumentare l’efficienza della nostra attività.
➔ Valutare e garantire la competenza tecnica del personale, oltre ad assicurarne la giusta motivazione affinché partecipi al miglioramento continuo dei nostri processi, fornendo la formazione e la comunicazione interna necessarie per far sì che mettano in pratica le buone pratiche definite nel sistema.
➔ Assicurarsi che le strutture siano in buone condizioni e che le attrezzature siano adeguate, in modo che siano in linea con l’attività, gli obiettivi e i traguardi dell’azienda.
➔ Garantire un’analisi continua di tutti i processi rilevanti, individuando i miglioramenti opportuni in ogni caso, in base ai risultati ottenuti e agli obiettivi fissati.
➔ Organizzare il nostro sistema di gestione in modo che sia facile da capire. Il nostro sistema di gestione ha la seguente struttura:
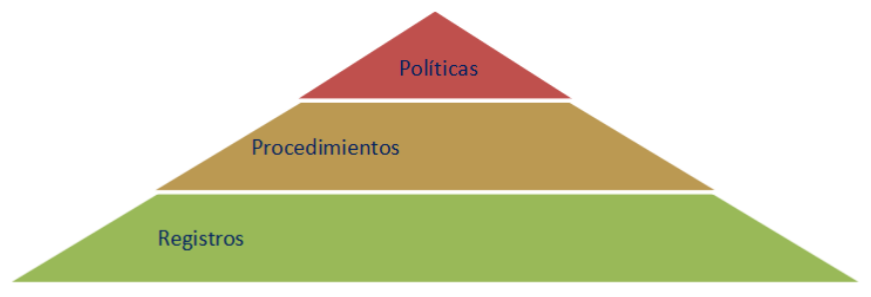
La gestione del nostro sistema è affidata al Responsabile dei sistemi informatici e il sistema sarà disponibile nel nostro sistema informativo all’interno di un archivio, a cui si può accedere in base ai profili di accesso assegnati secondo la nostra procedura vigente di gestione degli accessi.
La documentazione relativa alla sicurezza del sistema è organizzata in cartelle all’interno del Google Drive dell’azienda, suddivisa in sottocartelle denominate in base alle norme e ai quadri operativi, che raccolgono le diverse procedure, i registri e le prove, con accesso riservato al personale dell’azienda, mentre il personale esterno non autorizzato non può accedervi.
La documentazione sulla sicurezza è strutturata come segue:
● Politica sulla sicurezza.
● Norme di sicurezza: documenti che spiegano come usare le attrezzature, i servizi e le strutture.
● Documenti specifici: documentazione sulla sicurezza redatta secondo le linee guida CCN-STIC applicabili.
● Procedure di sicurezza: documenti che spiegano in dettaglio come utilizzare le parti del sistema.
Questa politica va a integrare tutte le altre politiche, procedure e documenti in vigore per lo sviluppo del nostro sistema di gestione.
5. Professionalità e sicurezza del personale
Questa politica si applica a tutto il personale di VALPATEK e al personale esterno che svolge attività all’interno dell’azienda.
Il reparto Risorse Umane includerà le responsabilità relative alla sicurezza delle informazioni nelle descrizioni delle mansioni dei dipendenti, informerà tutto il personale assunto in merito ai propri obblighi relativi al rispetto della Politica sulla sicurezza delle informazioni, gestirà gli accordi di riservatezza con il personale e coordinerà le attività di formazione degli utenti in merito a questa Politica.
● Il Responsabile della gestione della sicurezza (RGS) [CISO] ha il compito di monitorare, documentare e analizzare gli incidenti di sicurezza segnalati, oltre a informare il Comitato per la sicurezza delle informazioni e i titolari dei dati.
● Il Comitato per la sicurezza delle informazioni avrà il compito di mettere a disposizione gli strumenti e i canali necessari affinché il Responsabile della gestione della sicurezza (RGS) [CISO] possa gestire le segnalazioni di incidenti e anomalie del sistema. Il Comitato sarà inoltre informato, supervisionerà le indagini, seguirà l’evoluzione delle informazioni e promuoverà la risoluzione degli incidenti relativi alla sicurezza delle informazioni.
● Il Responsabile della gestione della sicurezza (RGS) [CISO] parteciperà alla stesura dell’Accordo di riservatezza che dovranno firmare i dipendenti e i terzi che svolgono mansioni presso VALPATEK, fornirà consulenza sulle sanzioni da applicare in caso di violazione della presente Politica e si occuperà della gestione degli incidenti relativi alla sicurezza delle informazioni.
● Tutto il personale di VALPATEK ha il dovere di segnalare tempestivamente eventuali vulnerabilità e incidenti relativi alla sicurezza delle informazioni che vengono individuati.
6. Integrità e aggiornamento del sistema
VALPATEK si impegna a garantire l’integrità del sistema attraverso un processo di gestione delle modifiche che permetta di controllare l’aggiornamento degli elementi fisici o logici tramite l’autorizzazione prima della loro installazione nel sistema. Tale valutazione sarà effettuata principalmente dalla direzione dei sistemi, che valuterà l’impatto sulla sicurezza del sistema prima di apportare le modifiche e terrà traccia in modo documentato di quelle modifiche ritenute importanti o con implicazioni per la sicurezza dei sistemi.
Attraverso controlli periodici di sicurezza si valuterà lo stato di sicurezza dei sistemi, in relazione alle specifiche dei produttori, alle vulnerabilità e agli aggiornamenti che li riguardano, reagendo con diligenza per gestire il rischio alla luce dello stato di sicurezza degli stessi.
Puoi richiedere il regolamento completo all’indirizzo e-mail dpo@valpatek.com
Approvata il 22 gennaio 2026 dalla Direzione