


Politique de sécurité
1. Mission de l’organisation
La mission de Valpatek est de proposer des services professionnels spécialisés dans les technologies et la transformation numérique, en accompagnant ses clients dans la définition, la mise en œuvre et l’évolution de solutions visant à optimiser leurs processus métier et à améliorer l’expérience utilisateur.
Nous apportons notre expertise, notre proximité et notre engagement afin de garantir des projets de qualité, adaptés aux besoins réels de chaque organisation.
Afin d’atteindre ses objectifs, VALPATEK s’engage en faveur de la sécurité de l’information et s’engage à en assurer une gestion adéquate, dans le but d’offrir à toutes ses parties prenantes les meilleures garanties en matière de sécurité des informations utilisées.
Ces systèmes doivent être gérés avec diligence, en prenant les mesures appropriées pour les protéger contre tout dommage accidentel ou délibéré susceptible d’affecter la disponibilité, l’intégrité ou la confidentialité des informations traitées ou des services fournis.
L’objectif de la sécurité de l’information est de garantir la qualité de l’information et la continuité des services, en agissant de manière préventive, en supervisant l’activité quotidienne et en réagissant rapidement aux incidents.
Les systèmes TIC doivent être protégés contre des menaces en constante évolution susceptibles d’affecter la confidentialité, l’intégrité, la disponibilité, l’utilisation prévue et la valeur des informations et des services. Pour se prémunir contre ces menaces, il est nécessaire de mettre en place une stratégie capable de s’adapter à l’évolution des conditions environnementales afin de garantir la continuité de la prestation des services. Cela implique que les services doivent mettre en œuvre les mesures de sécurité minimales exigées par le Cadre national de sécurité, ainsi que d’assurer un suivi continu des niveaux de prestation des services, de suivre et d’analyser les vulnérabilités signalées, et de préparer une réponse efficace aux incidents afin de garantir la continuité des services fournis.
Les différents services doivent s’assurer que la sécurité des TIC fait partie intégrante de chaque étape du cycle de vie du système, depuis sa conception jusqu’à sa mise hors service, en passant par les décisions de développement ou d’acquisition et les activités d’exploitation. Les exigences en matière de sécurité et les besoins de financement doivent être identifiés et pris en compte dans la planification, les appels d’offres et les cahiers des charges des projets informatiques.
Les services doivent être prêts à prévenir, détecter, réagir et se remettre des incidents, conformément à l’article 8 de l’ENS (Article 8. Prévention, détection, réaction et restauration).
2. Champ d’application
Cette politique s’applique à l’ensemble des systèmes TIC de l’entité ainsi qu’à tous les membres de l’organisation impliqués dans des services et des projets destinés au secteur public et nécessitant la mise en œuvre de la norme ENS, sans aucune exception.
3. Objectifs
Compte tenu de ce qui précède, la Direction fixe les objectifs suivants en matière de sécurité de l’information :
➔ Fournir un cadre permettant de renforcer la capacité de résistance ou la résilience afin d’apporter une réponse efficace.
➔ Assurer la reprise rapide et efficace des services en cas de catastrophe physique ou d’imprévu susceptible de compromettre la continuité des opérations.
➔ Prévenir les incidents liés à la sécurité de l’information dans la mesure où cela est techniquement et économiquement faisable, et atténuer les risques liés à la sécurité de l’information découlant de nos activités.
➔ Garantir la confidentialité, l’intégrité, la disponibilité, l’authenticité et la traçabilité des informations.
4. Développement
Pour atteindre ces objectifs, il est nécessaire de :
➔ Améliorer en permanence notre système de sécurité de l’information.
➔ Identifier les menaces potentielles, ainsi que l’impact que ces menaces, si elles devaient se concrétiser, pourraient avoir sur les opérations de l’entreprise.
➔ Préserver les intérêts de ses principales parties prenantes (clients, actionnaires, salariés et fournisseurs), sa réputation, sa marque et ses activités génératrices de valeur.
➔ Travailler en collaboration avec nos fournisseurs et sous-traitants afin d’améliorer la prestation des services informatiques, la continuité des services et la sécurité de l’information, ce qui se traduira par une plus grande efficacité de notre activité.
➔ Évaluer et garantir les compétences techniques du personnel, ainsi que veiller à ce qu’il soit suffisamment motivé pour participer à l’amélioration continue de nos processus, en lui proposant une formation et une communication interne adaptées afin qu’il mette en œuvre les bonnes pratiques définies dans le système.
➔ Veiller au bon état des installations et à la disponibilité d’équipements adaptés, de manière à ce qu’ils correspondent à l’activité, aux objectifs et aux buts de l’entreprise.
➔ Assurer une analyse continue de tous les processus pertinents, en mettant en place les améliorations nécessaires dans chaque cas, en fonction des résultats obtenus et des objectifs fixés.
➔ Structurer notre système de gestion de manière à ce qu’il soit facile à comprendre. Notre système de gestion présente la structure suivante :
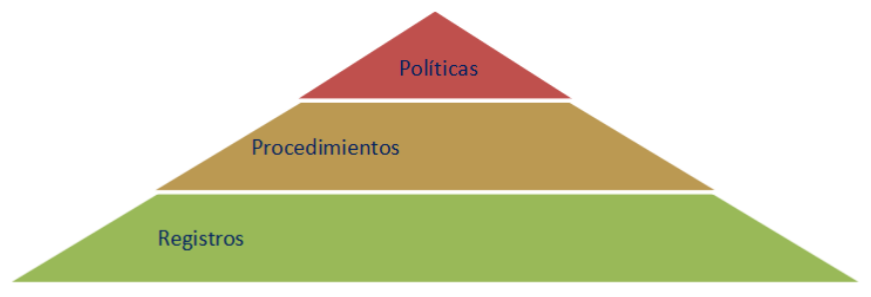
La gestion de notre système est confiée au responsable des systèmes informatiques et le système sera disponible dans notre système d’information, au sein d’un référentiel auquel il est possible d’accéder en fonction des profils d’accès attribués conformément à notre procédure en vigueur en matière de gestion des accès.
La documentation relative à la sécurité du système est classée dans des dossiers sur le Google Drive de l’entreprise, divisés en sous-dossiers nommés d’après les normes et les cadres opérationnels, qui regroupent les différentes procédures, registres et preuves, avec un accès réservé au personnel de l’entreprise, tandis que le personnel externe non autorisé ne peut y accéder.
La documentation relative à la sécurité est structurée comme suit :
● Politique de sécurité.
● Règles de sécurité : documents décrivant l’utilisation des équipements, des services et des installations.
● Documents spécifiques : documentation relative à la sécurité élaborée conformément aux guides CCN-STIC applicables.
● Procédures de sécurité : documents décrivant en détail comment utiliser les différents éléments du système.
Cette politique vient compléter l’ensemble des autres politiques, procédures et documents en vigueur visant à mettre en œuvre notre système de gestion.
5. Professionnalisme et sécurité des ressources humaines
La présente politique s’applique à l’ensemble du personnel de VALPATEK, ainsi qu’au personnel externe qui effectue des missions au sein de l’entreprise.
Le service des ressources humaines intégrera les fonctions relatives à la sécurité de l’information dans les descriptions de poste des employés, informera l’ensemble du personnel qu’il recrute de ses obligations en matière de respect de la politique de sécurité de l’information, gérera les accords de confidentialité conclus avec le personnel et coordonnera les actions de formation des utilisateurs relatives à cette politique.
● Le responsable de la gestion de la sécurité (RGS) [CISO] est chargé de surveiller, de documenter et d’analyser les incidents de sécurité signalés, ainsi que d’en informer le comité de sécurité de l’information et les propriétaires des données.
● Le Comité de sécurité de l’information sera chargé de mettre en place les moyens et les canaux nécessaires pour permettre au Responsable de la sécurité des systèmes d’information (RGS) [CISO] de traiter les rapports d’incidents et d’anomalies du système. Le Comité sera également tenu informé, supervisera les enquêtes, suivra l’évolution des informations et favorisera la résolution des incidents liés à la sécurité de l’information.
● Le responsable de la gestion de la sécurité (RGS) [CISO] participera à la rédaction de l’engagement de confidentialité que devront signer les salariés et les tiers exerçant des fonctions au sein de VALPATEK, à la définition des sanctions applicables en cas de non-respect de la présente politique, ainsi qu’au traitement des incidents liés à la sécurité de l’information.
● L’ensemble du personnel de VALPATEK est tenu de signaler sans délai les failles et les incidents liés à la sécurité de l’information qu’il détecte.
6. Intégrité et mise à jour du système
VALPATEK s’engage à garantir l’intégrité du système grâce à un processus de gestion des changements permettant de contrôler la mise à jour des éléments physiques ou logiques par le biais d’une autorisation préalable à leur installation dans le système. Cette évaluation sera principalement menée par la direction des systèmes, qui évaluera l’impact sur la sécurité du système avant d’effectuer les modifications et contrôlera de manière documentée les modifications jugées importantes ou ayant des implications pour la sécurité des systèmes.
Des contrôles de sécurité périodiques permettront d’évaluer l’état de sécurité des systèmes, au regard des spécifications des fabricants, des vulnérabilités et des mises à jour les concernant, et de réagir avec diligence afin de gérer les risques en fonction de cet état de sécurité.
Vous pouvez demander le texte intégral de la politique par e-mail à l’adresse dpo@valpatek.com
Approuvée le 22 janvier 2026 par la Direction