


Política de Segurança
1. Missão da organização
A missão da Valpatek é oferecer serviços profissionais especializados em tecnologia e transformação digital, acompanhando os seus clientes na definição, implementação e evolução de soluções que otimizem os seus processos de negócio e melhorem a experiência do utilizador.
Oferecemos conhecimento, proximidade e empenho para garantir projetos de qualidade, alinhados com as necessidades reais de cada organização.
Para atingir os seus objetivos, a VALPATEK assume o seu compromisso com a segurança da informação, comprometendo-se a gerir a mesma de forma adequada, com o objetivo de oferecer a todos os seus grupos de interesse as maiores garantias no que diz respeito à segurança da informação utilizada.
Estes sistemas têm de ser geridos com cuidado, tomando as medidas adequadas para os proteger contra danos acidentais ou deliberados que possam afetar a disponibilidade, a integridade ou a confidencialidade da informação tratada ou dos serviços prestados.
O objetivo da segurança da informação é garantir a qualidade da informação e a prestação contínua dos serviços, agindo de forma preventiva, supervisionando a atividade diária e reagindo rapidamente aos incidentes.
Os sistemas de TIC têm de estar protegidos contra ameaças em rápida evolução, que possam afetar a confidencialidade, a integridade, a disponibilidade, a finalidade e o valor da informação e dos serviços. Para te protegeres destas ameaças, é preciso uma estratégia que se adapte às mudanças nas condições do ambiente, para garantir a prestação contínua dos serviços. Isto significa que os departamentos têm de aplicar as medidas mínimas de segurança exigidas pelo Esquema Nacional de Segurança, bem como acompanhar continuamente os níveis de prestação de serviços, monitorizar e analisar as vulnerabilidades comunicadas e preparar uma resposta eficaz aos incidentes, para garantir a continuidade dos serviços prestados.
Os diferentes departamentos têm de garantir que a segurança das TIC faz parte integrante de cada fase do ciclo de vida do sistema, desde a sua conceção até à sua retirada de serviço, passando pelas decisões de desenvolvimento ou aquisição e pelas atividades de exploração. Os requisitos de segurança e as necessidades de financiamento devem ser identificados e incluídos no planeamento, nos convites à apresentação de propostas e nos cadernos de encargos dos projetos de TIC.
Os departamentos têm de estar preparados para prevenir, detetar, reagir e recuperar-se de incidentes, de acordo com o Artigo 8.º do ENS (Artigo 8.º. Prevenção, deteção, resposta e recuperação).
2. Âmbito
Esta política aplica-se a todos os sistemas de TIC da entidade e a todos os membros da organização envolvidos em serviços e projetos destinados ao setor público que exijam a aplicação da ENS, sem exceções.
3. Objetivos
Tendo em conta tudo o que foi exposto acima, a Direção estabelece os seguintes objetivos de segurança da informação:
➔ Proporcionar um quadro para aumentar a resiliência, de modo a dar uma resposta eficaz.
➔ Garantir a recuperação rápida e eficiente dos serviços, face a qualquer desastre físico ou situação de emergência que possa ocorrer e que coloque em risco a continuidade das operações.
➔ Prevenir incidentes de segurança da informação, na medida do tecnicamente e economicamente viável, bem como mitigar os riscos de segurança da informação decorrentes das nossas atividades.
➔ Garantir a confidencialidade, a integridade, a disponibilidade, a autenticidade e a rastreabilidade da informação.
4. Desenvolvimento
Para conseguires atingir estes objetivos, é preciso:
➔ Melhorar continuamente o nosso sistema de segurança da informação.
➔ Identificar as ameaças potenciais, bem como o impacto que essas ameaças, caso se concretizem, possam ter nas operações da empresa.
➔ Preservar os interesses das suas principais partes interessadas (clientes, acionistas, colaboradores e fornecedores), a reputação, a marca e as atividades de criação de valor.
➔ Trabalhar em conjunto com os nossos fornecedores e subcontratados para melhorar a prestação de serviços de TI, a continuidade dos serviços e a segurança da informação, o que se traduz numa maior eficiência da nossa atividade.
➔ Avaliar e garantir a competência técnica do pessoal, bem como assegurar a sua motivação adequada para a participação na melhoria contínua dos nossos processos, proporcionando a formação e a comunicação interna adequadas para que possam pôr em prática as boas práticas definidas no sistema.
➔ Garantir que as instalações estejam em bom estado e que o equipamento seja adequado, de forma a corresponderem à atividade, aos objetivos e às metas da empresa.
➔ Garantir uma análise contínua de todos os processos relevantes, definindo as melhorias necessárias em cada caso, com base nos resultados obtidos e nos objetivos estabelecidos.
➔ Organizar o nosso sistema de gestão de forma a que seja fácil de compreender. O nosso sistema de gestão tem a seguinte estrutura:
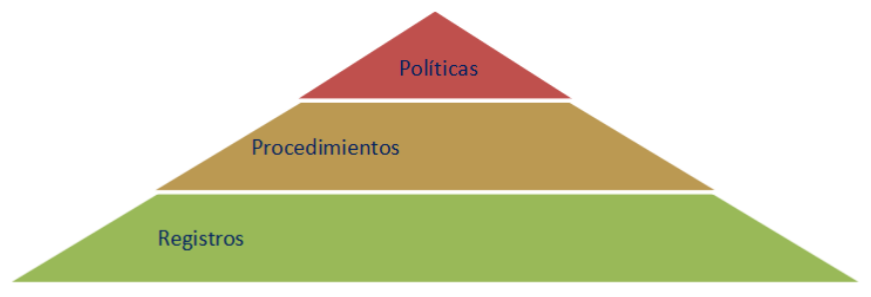
A gestão do nosso sistema fica a cargo do Responsável pelos Sistemas Informáticos e o sistema estará disponível no nosso sistema de informação, num repositório, ao qual se pode aceder de acordo com os perfis de acesso concedidos, conforme o nosso procedimento de gestão de acessos em vigor.
A documentação relativa à segurança do sistema está organizada em pastas no Google Drive da empresa, divididas em subpastas com nomes baseados em normas e quadros operacionais, que incluem os vários procedimentos, registos e provas, com acesso restrito ao pessoal da empresa, não sendo permitido o acesso a pessoal externo não autorizado.
A documentação de segurança está organizada da seguinte forma:
● Política de Segurança.
● Normas de segurança: documentos que descrevem a utilização de equipamentos, serviços e instalações.
● Documentos específicos: documentação de segurança elaborada de acordo com as orientações CCN-STIC aplicáveis.
● Procedimentos de segurança: documentos que explicam em pormenor como utilizar os componentes do sistema.
Esta política complementa-se com as restantes políticas, procedimentos e documentos em vigor para desenvolver o nosso sistema de gestão.
5. Profissionalismo e segurança dos recursos humanos
Esta Política aplica-se a todo o pessoal da VALPATEK e ao pessoal externo que realiza tarefas dentro da empresa.
Os RH vão incluir funções relacionadas com a segurança da informação nas descrições de funções dos funcionários, informará todo o pessoal que contratar sobre as suas obrigações no que diz respeito ao cumprimento da Política de Segurança da Informação, gerirá os acordos de confidencialidade com o pessoal e coordenará as atividades de formação dos utilizadores sobre esta Política.
● O Responsável pela Gestão da Segurança (RGS) [CISO] é responsável por monitorizar, documentar e analisar os incidentes de segurança comunicados, bem como por informar o Comité de Segurança da Informação e os proprietários da informação.
● O Comité de Segurança da Informação vai ser responsável por implementar os meios e canais necessários para que o Responsável pela Gestão da Segurança (RGS) [CISO] lide com relatórios de incidentes e anomalias do sistema. O Comité também se manterá a par da situação, supervisionará a investigação, acompanhará a evolução da informação e promoverá a resolução de incidentes de segurança da informação.
● O Responsável pela Gestão da Segurança (RGS) [CISO] vai participar na elaboração do Acordo de Confidencialidade que os colaboradores e terceiros que desempenham funções na VALPATEK vão assinar, na assessoria sobre as sanções que serão aplicadas em caso de incumprimento desta Política e no tratamento de incidentes de segurança da informação.
● Todo o pessoal da VALPATEK é responsável por comunicar atempadamente as vulnerabilidades e os incidentes de segurança da informação que forem detetados.
6. Integridade e atualização do sistema
A VALPATEK compromete-se a garantir a integridade do sistema através de um processo de gestão de alterações que permita controlar a atualização dos elementos físicos ou lógicos, mediante autorização prévia à sua instalação no sistema. Essa avaliação será realizada principalmente pela direção de sistemas, que avaliará o impacto na segurança do sistema antes de efetuar as alterações e controlará, de forma documentada, as alterações consideradas importantes ou com implicações na segurança dos sistemas.
Através de revisões periódicas de segurança, vai-se avaliar o estado de segurança dos sistemas, tendo em conta as especificações dos fabricantes, as vulnerabilidades e as atualizações que os afetem, reagindo com diligência para gerir o risco, tendo em conta o estado de segurança dos mesmos.
Podes pedir o documento completo por e-mail para dpo@valpatek.com
Aprovada a 22 de janeiro de 2026 pela Direção